

Turvafirma S21sec avaldas oma teise nutitelefonide pahavara aruande. Selle peamine järeldus on selge: kasutajad ei ole ikka veel täielikult teadlikud , et me ei kanna enam kaasas "telefoni", vaid taskuarvutit, mis on avatud samadele ohtudele kui arvuti. Platvormide osas on üllatav, et kuigi iOS-il on teatud perioodidel rohkem dokumenteeritud haavatavusi , keskenduvad ründajad ulatuse ja levitusmudeli tõttu pahavara loomisele Androidile.
Aruanne lähtub vaieldamatust reaalsusest: nutitelefonide arv kasvab kontrollimatult . Ja see laienemine meelitab ligi neid, kes varem kavandasid arvutitele viirusi, troojalasi, usse, botnette ja muud pahavara. Tänapäeval võib mobiilse pahavara loomine tuua sama palju raha ja tuntust kui arvutite ründamine, millel on üks lisaväärtus: telefon on identiteedi, rahanduse, seltsielu ja töö keskne kontaktpunkt .
Siiski arvame meie, kasutajad, ikka veel, et meil on telefon, kuigi tegelikult kanname kaasas miniarvutit , millega ka kõnesid teha. S21seci jaoks on inimfaktor endiselt turvaahela nõrgim lüli: mugavus on sageli olulisem kui parimad tavad ja just seal pettused õitsevad.
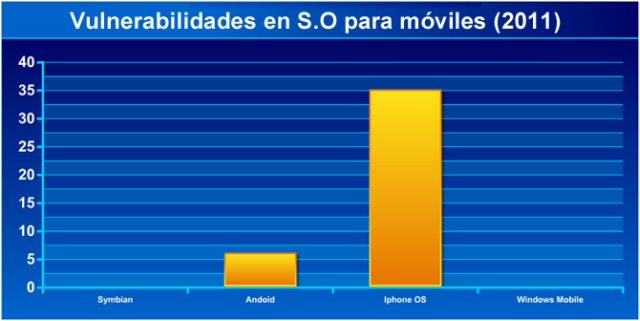
Aruanne lükkab ümber teatud müüdid platvormide kaupa. iOS ei ole oma olemuselt Androidist turvalisem . Tegelikult avastati ühel analüüsitud perioodil iOS-is 35 tõsist haavatavust, võrreldes Androidi vaid 6 haavatavusega . Need vead võivad võimaldada kurjategijatel haavatavust ära kasutada pahavara loomiseks iPhone'idele või iPadidele. Tegelik reaalsus näitab aga , et Androidi jaoks on pahavara oluliselt rohkem kui iOS-i jaoks.
Sellel on mitu põhjust. Isegi väga robustse kerneli korral meelitab Android ligi rohkem rünnakuid, kuna see on populaarsem , just nagu Windowsi ja Maci ajastul: asi polnud selles, et Macid olid haavamatud, vaid pigem selles, et Windowsi ründamine oli mahu tõttu tulusam . Teine põhjus on Androidi avatud olemus : sellele saab juurõiguse anda, see võimaldab rakenduste installimist väljastpoolt Google Play poodi ja olemas on ka alternatiivseid rakenduste poode . Isegi siin seab S21sec kahtluse alla, kas App Store on automaatselt turvalisem: tundmatuse kaudu tekkiv turvalisus muudab raskeks teada, milline pahavara on loodud iOS-i jaoks ja milline satub selle poodi.
Kõik S21seci aruande üksikasjad.
Mobiilsete ohtude ulatus

- Domineeriv pahavara: trojans Nemad koondavad endasse valdava enamuse mobiilsetest pahavaradest (üle 95%).
- Pangandus ja pettused: : Peaaegu kõik mobiilipanganduse rünnakud on suunatud Android-seadmed, mida soosib nende turuosa ja võimalus külglaadimine.
- Pettused ja andmepüük: kampaaniad andmepüük, pettus ja sotsiaalmeedia pettused küsivad volitusi ja andmeid.
- Lekked ja nullpäev: lüngad kõrval jõhker jõud, siseringi isikud või haavatavused nullpäev ära kasutatud enne plaastrit; tööriistad selleks teada saada, kas teie telefoni on häkitud abi avastamisel.
- Asjade internet ja rünnakupind: käsi orkestri telefon rahakotid, ühendatud kodu ja töö, suurendades riski.
iOS vs Android: turvalisus läbi disaini ja toimimise

iOS (kontrollitud ökosüsteem) : App Store range ülevaatuse , vaikimisi krüptimise , liivakasti , koodiallkirjastamise ja selliste funktsioonidega nagu Secure Enclave, Face ID ja Touch ID . Detailsed õigused ja värskenduste kiire, samaaegne levitamine ühilduvatele seadmetele. Vastutasuks on kasutajal vähem kohandamisvõimalusi ja traditsioonilise viirusetõrjetarkvara juurutamine on platvormipiirangute tõttu keeruline.
Android (avatus ja mitmekesisus) : avatud lähtekoodiga platvorm laia tootjate ökosüsteemiga. Mitmekihiline turvalisus: Google Play Protect analüüsib rakendusi, detailseid õigusi, täielikku krüptimist , biomeetriat ja komponentide värskenduste täiustusi selliste algatuste kaudu nagu Project Mainline . Professionaalses valdkonnas on olemas Android Enterprise (tööprofiilid, täielikult hallatav režiim) ja tehnoloogiad nagu Samsung Knox . Negatiivne külg on killustatus : parandused sõltuvad tootjatest ja operaatoritest ning külglaadimine suurendab riski, kui seda ei hallata korralikult.
Mõlemas süsteemis on kasutaja ja IT-osakonna otsused üliolulised: värskenduste lubamine , õiguste ülevaatamine , hea toega seadmete valimine ja tundmatute allikate vältimine vähendab oluliselt kokkupuudet.
Haavatavuse haldamine, nullpäevarünnakud ja ärakasutamise turg
Haavatavuse turg näitab, et iOS-i ja Androidi rünnakute hinnad võivad olla sarnased , mis näitab, et mõlemad platvormid on elujõulised sihtmärgid . Täiustatud kampaaniad, näiteks kommertsnuhkvaraga seotud kampaaniad (nt Pegasus) või uuritud juhtumid nagu Triangulation, on näidanud, et nullpäevarünnakute ahela korral saab iPhone'i ohtu seada ilma kasutaja sekkumiseta. Ökosüsteemi läbipaistmatus võib takistada kasutajate tuvastamist, samas kui Androidis võivad turvalisuse telemeetria ja MDM/EDR-lahenduste olemasolu pakkuda suuremat nähtavust ettevõttekeskkondades.
Nii Apple kui ka Google haldavad preemiaprogramme ja reageerivad värskendustega , kuid kokkupuuteaeg sõltub kasutuselevõtu kiirusest : iOS-is on see tavaliselt ühtlane; Androidis on see parem mudelite puhul, millel on tugiteenuse lubadus ja mis on Android Enterprise Recommended nimekirjas . Kuigi kaupluste kontroll on paranenud, on mõlemal turul juhuslikult avastatud petturlikke rakendusi , mis rõhutab ettevaatlikkuse vajadust.
Head tavad kasutajatele ja ettevõtetele
- Kasutage ainult ametlikke poode ja keelab tundmatutest allikatest pärit installid.
- Kontrolli rakendusi: arvustused, õigused, arendaja ja käitumine.
- Uuenda süsteem ja rakendused niipea, kui turvapaigad on saadaval.
- Seadme uuendamine kui tugi otsa saab ja sooritad esimese täielik varukoopia.
- Luba kaugkustutamine ja asukoht kaotsimineku või varguse korral.
- Ärge vältige ettevõtte poliitikatMDM-kaitsel on oma põhjus.
- Tugevad paroolid ja paroolihaldur; vältige nende taaskasutamist.
- Mitmefaktoriline autentimine võimaluse korral.
- Eelista ohutust mugavuselevähem hõõrdumist, suurem risk.
- Hinnake VPN-i ja turvalahendusi hea mainega, eriti Androidis, rakenduste skannimise, andmepüügivastase kaitse ja WiFi-kaitse poolest.
Ettevõttekeskkond ja MDM
iOS-is hõlbustavad Apple Business Manager ja seadmete jälgimine puutevaba registreerimist, hallatavaid Apple ID-sid , profiilide haldamist ja ühtlustatud värskendustsüklit . Androidis pakub Android Enterprise tööprofiili , täielikult hallatavat režiimi , puutevaba/Knox Mobile'i registreerimist ja soovitatud seadmete kataloogi . Mõlemal juhul võimaldavad MDM-poliitikad krüptimist , paroole, ettevõtte konteinereid , rakenduste kontrolli ja valikulist kustutamist – need on BYOD/BYOP- mudelite olulised funktsioonid.
Iga platvormi eelised ja piirangud
Android – plussid: Hästi konfigureeritav peenhäälestatud privaatsuskontrollidega; lai ökosüsteem rohkemate valikute ja hindadega . Miinused: Killustatus ja risk, kui külglaadimine on lubatud . Soovitus: Ideaalne, kui tunnete end turvalisuse muutmisega mugavalt ja valite garanteeritud toega mudeleid.
iOS – plussid: järjepidevus, töökindlus ja kiired parandused; tugev kohene turvalisus. Miinused: mitte haavamatu , sõltub müüja otsustest ja pakub vähem kohandamisvõimalusi . Soovitus: lihtne valik kindla turvalisuse tagamiseks ilma liigse konfigureerimiseta.
Arutelu ei käi haavatamatuse, vaid riskijuhtimise üle : õige seadme valimine, parimate tavade rakendamine ja platvormitööriistade ärakasutamine on määravad. Praktikas võivad iOS ja Android olla väga turvalised, kui neid õigesti kasutada ja hallata.
